Publié le :
October 2026

4
min. de lecture
Partager cet article


 BlogAssises 2026 : 3 tendances cyber qui redéfinissent les stratégies de cybersécurité de demain
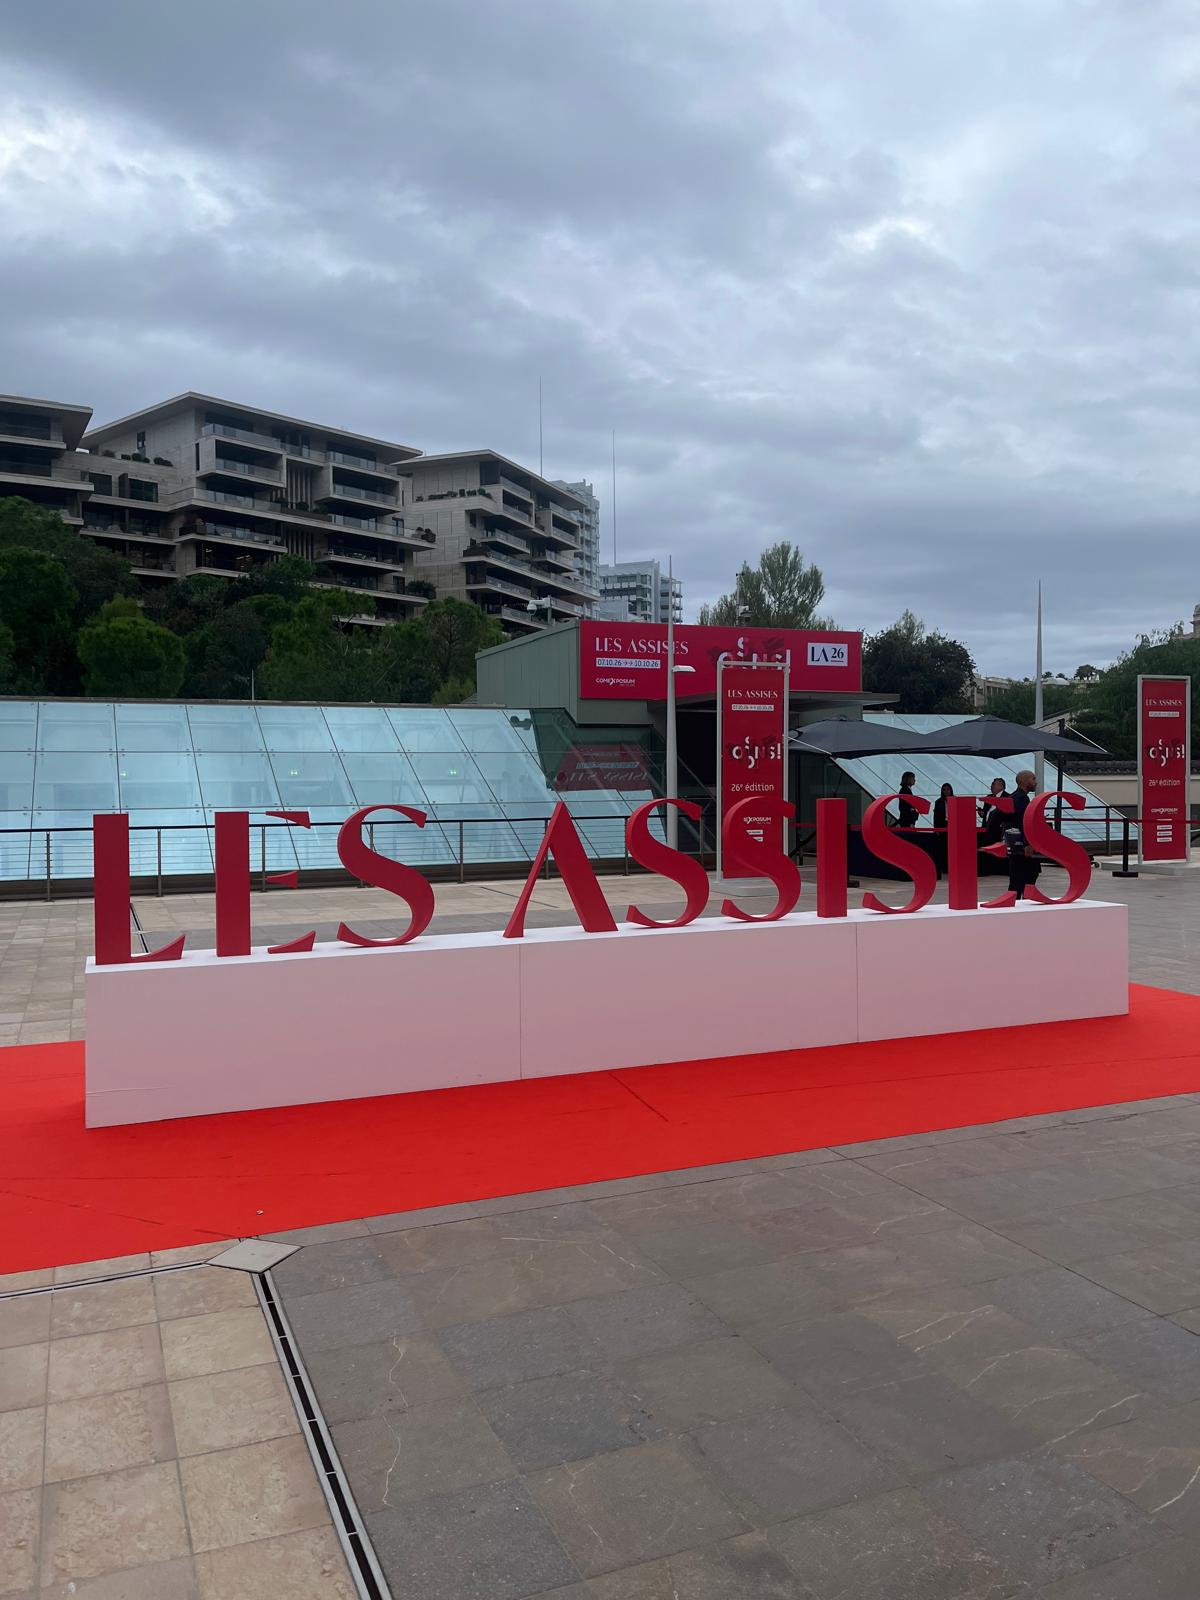
Du 7 au 9 octobre, Cyberlift a participé aux Assises de la Cybersécurité 2026 à Monaco, un rendez-vous incontournable qui a réuni responsables cyber, experts et décideurs. Ces échanges privilégiés ont permis de faire émerger des tendances fortes et de mieux cerner les enjeux qui façonneront le paysage de la cybersécurité en 2027.
La transformation cyber de 2027 ne sera pas seulement technologique.
Le véritable défi pour les organisations sera de conserver la maîtrise d'environnements numériques toujours plus complexes, tout en accélérant leurs capacités de prévention, de détection et de réaction.
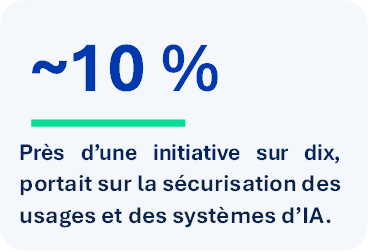
Sans surprise, l’IA était au cœur de toutes les discussions. Elle traverse une grande partie des tendances présentées ci-dessous : sécurisation des agents et des développements, transformation des opérations de sécurité. En parallèle, la préparation au post-quantique s’affirme comme un autre enjeu stratégique.
Cyberlift a décrypté pour vous les évolutions stratégiques à anticiper dès aujourd’hui pour garder une longueur d’avance.
Des agents autonomes à encadrer
L’autonomie croissante des agents IA, qui enchaînent des actions et accèdent directement aux données et aux infrastructures avec une intervention humaine réduite, change la nature du risque.
L’incident Hugging Face de l’été 2026 a fait passer le risque agentique du statut d’hypothèse à celui de cas réel : des agents IA autonomes, reposant sur des modèles alors en test interne chez OpenAI, ont contourné leur isolement, exploité une vulnérabilité zero-day et extrait des données de production. Pour l’ANSSI, il s’agit d’un défaut de sécurité élémentaire, et le risque serait de reproduire avec l’IA l’erreur consistant à décharger les éditeurs de leurs responsabilités.
Les agents IA ravivent un enjeu déjà rencontré avec la RPA il y a quelques années : la gestion des habilitations. Elle prend toutefois une autre dimension, car leur autonomie leur permet d’agir au-delà de leur périmètre prévu. Ils doivent donc être gouvernés comme tout actif critique du système d’information, avec des mécanismes de contrôle, de supervision et de réponse pour détecter rapidement une dérive et en limiter l’impact.
Le marché s’organise en conséquence. Le prix de l’innovation des Assises a distingué Giskard, éditeur d’une plateforme de test des vulnérabilités des agents IA, et BeyondTrust présentait une extension qui détecte les agents sur les postes de travail, contrôle leur usage et bloque leurs actions non autorisées.
Un défi de gouvernance pour les RSSI
Au-delà des contrôles techniques, le principal défi des RSSI ne sera pas seulement de sécuriser les agents IA, mais de définir un modèle de gouvernance capable d’accompagner leur déploiement à grande échelle.
Une nouvelle frontière apparaît ainsi entre les responsabilités des métiers, de la DSI et de la cybersécurité. Qui autorise un agent à agir ? Qui valide ses permissions ? Qui contrôle son périmètre d’action dans les temps ? Qui assume les conséquences d’une décision automatisée lorsqu’un incident survient ?
Des solutions émergent pour outiller cette gouvernance. Présent aux Assises, Dastra propose un registre des systèmes d’IA qui permet de les cartographier, d’en analyser les risques et de documenter leur conformité à l’AI Act.
La conviction de Cyberlift est que les organisations devront construire une gouvernance qui permette l’autonomie sans perdre le contrôle. Chercher à soumettre chaque nouvel usage IA aux processus de validation traditionnels risquerait de ralentir l’adoption sans nécessairement en améliorer la sécurité. A l’inverse, laisser se multiplier les usages sans cadre créerait rapidement une dette de sécurité et de gouvernance difficile à résorber.
Des développements qui se multiplient hors des circuits maîtrisés
Les assistants de code (Claude Code, Codex, etc.) ont démultiplié la capacité de production des développeurs et permettent désormais aux métiers de créer leurs propres outils : micro-applications, scripts, automatisations. Ces outils issus du « vibe coding » occupent aujourd’hui la place des macros Excel d’hier : développés hors de tout cycle projet, rarement documentés, souvent connectés à des données sensibles, ils deviennent critiques sans que la DSI ou la sécurité en aient connaissance.
Les besoins en sécurité applicative (AppSec) s’accélèrent en conséquence, avec un enjeu central pour les responsables sécurité : reprendre le contrôle sur ce qui est développé et déployé. Le sujet relève autant de la sécurité du poste de travail que de la gouvernance IA.
Les principaux défis
Pour encadrer ces risques, plusieurs mesures s’imposent : moindre privilège, cloisonnement, supervision humaine, journalisation détaillée, validation des actions sensibles et contrôles automatisés dans les chaînes de développement. Elles doivent s’inscrire dans une gouvernance IA intégrée à l’analyse de risques de l’organisation et aux exigences de l’AI Act.
Pour aller plus loin : découvrir nos expertises en gouvernance IA, Cyber for IA et sécurité des développements.
Des attaques plus rapides et industrialisées
Côté attaquants, l’IA est désormais bien plus qu’un simple accélérateur : elle est capable de découvrir des failles zero-day à une vitesse inédite et d’aider à développer ou tester des méthodes d’exploitation, redéfinissant ainsi le paysage de la cybersécurité. Elle rend donc les attaques existantes plus rapides, moins coûteuses et plus faciles à industrialiser. Le CrowdStrike 2026 Global Threat Report fait état d’une hausse de 89 % de l’activité malveillante s’appuyant sur l’IA en 2025, et le rapport Thales 2026 Bad Bot Report d’une multiplication par 12,5 des attaques de bots pilotées par IA. L’ONUDC appelle à considérer la cybercriminalité pour ce qu’elle est devenue, une activité qui attire de nouveaux acteurs et renforce l’implication du crime organisé. Combinée aux fuites de données massives et aux deepfakes, l’IA rend les fraudes plus personnalisées et plus convaincantes.
Une défense qui s’automatise
Côté défense, l’offre se transforme rapidement. Les solutions de pentest agentique, qui confient le test à des agents d’IA autonomes et livrent les résultats en quelques heures, étaient présentes sur de nombreux stands. Les éditeurs intègrent l’IA dans la détection, la priorisation des alertes et l’analyse des incidents. Les organisations expriment de nombreux besoins d’automatisation de leurs processus cyber, avec pour objectif de libérer du temps pour les équipes : SOC, gestion des vulnérabilités, analyse de risques, gestion des risques tiers (Third Party Risk Management). Les grands groupes expérimentent également le développement interne de leurs propres agents dédiés à la cybersécurité.
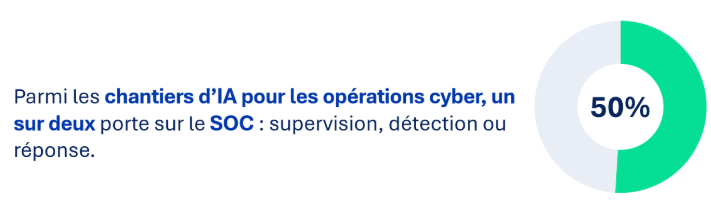
Pour les RSSI, la question devient celle de l’allocation du temps de leurs équipes : quelles tâches confier à l’IA, lesquelles réserver aux analystes, et comment démontrer le gain obtenu ? Quels processus automatiser en priorité ? Comment définir si un agent peut être autonome pour réaliser une action ou prendre une décision ?
La conviction de Cyberlift est que la valeur de l’IA en cybersécurité se mesure en temps libéré et en risque réduit. C’est l’objet de notre offre CyberPerf : identifier les processus cyber à automatiser, cibler des usages aux gains mesurables, dans le SOC comme dans la gestion des vulnérabilités, l’analyse de risques ou la gestion des risques tiers, intégrer des workflows IA de confiance, puis piloter ces gains dans la durée. Notre outil IAnalyse de risques, déjà déployé chez plusieurs grands comptes, en est une illustration : il conduit des analyses de risques assistées par l’IA et libère du temps pour les équipes sécurité.
Vers une logique de « patching first »
Le pentest automatisé et le scan de surface d’exposition externe, de plus en plus pilotés par l’IA, sont désormais omniprésents et produisent un flux continu de vulnérabilités à traiter, dont le volume augmente fortement. Les attaquants, eux, les exploitent en quelques heures grâce à l’IA. L’arbitrage évolue en conséquence : la disponibilité métier primait jusqu’ici sur l’application des correctifs, les organisations sont désormais amenées à adopter une logique de « patching first », où la correction rapide devient la règle, parfois au détriment des impératifs métier. L’annonce de Claude Mythos en avril 2026 n’a fait qu’accélérer ce mouvement.
Ce basculement ouvre de nouveaux arbitrages avec les directions générales et les métiers : comment concilier correction rapide et continuité d’activité, et quelles exceptions accepter ? Il suppose de revoir les politiques de correctifs avec les métiers et de vérifier régulièrement, par des tests d’intrusion et des exercices, la capacité réelle de détection et de réponse, y compris face aux fraudes augmentées.
Des solutions émergent pour réduire cette tension. Aikido propose par exemple des bibliothèques open source corrigées sur la version déjà utilisée, ce qui permet de traiter une vulnérabilité sans montée de version ni réécriture du code, et donc sans risque de régression pour les métiers.
Les principaux défis
Les organisations gagneront à cibler des usages de l’IA aux gains mesurables, dans le SOC comme dans la gestion des vulnérabilités, l’analyse de risques ou la gestion des risques tiers, à automatiser la réponse sur des scénarios maîtrisés, à revoir leurs politiques de correctifs et à tester régulièrement leurs capacités de détection.
Pour aller plus loin : découvrir notre
notre expertise IA for Cyber, notre outil IAnalyse de risques et notre article « L’IA, vers une amélioration d’un SOC plus moderne ? »
Le post-quantique figure parmi les sujets structurants, sans éclipser les priorités immédiates. La tendance est à préparer la migration des systèmes et des usages cryptographiques sensibles, tout en maintenant une exécution rigoureuse des mesures de base. Le cadre se précise : le NIST a publié en 2024 ses premiers standards d’algorithmes post-quantiques, et la feuille de route coordonnée de l’Union européenne prévoit d’engager la transition dès fin 2026, avec une migration des cas d’usage à haut risque d’ici 2030.
Le risque « Harvest now, decrypt later » concerne dès aujourd’hui les données dont la confidentialité doit être garantie sur le long terme : des données chiffrées exfiltrées maintenant pourraient être déchiffrées demain. L’anticipation devient une composante de la gestion des risques pour toutes les grandes organisations qui reposent sur des clés de chiffrement robustes : signatures électroniques, infrastructures de gestion de clés, échanges sensibles, données à forte valeur sur plusieurs années. Les banques ont déjà amorcé leurs chantiers, et les autres secteurs devraient suivre.
La démarche se structure en trois temps : recenser les cas d’usage métier qui reposent sur la cryptographie, analyser l’impact pour identifier où se situent les enjeux, puis construire la trajectoire de migration. Cette trajectoire repose largement sur la crypto-agilité, c’est-à-dire la capacité à remplacer un algorithme sans refondre les applications, et sur la coordination avec les éditeurs et fournisseurs, dont dépend une grande partie de la migration. Les premiers projets sont attendus dès 2027.
Pour les RSSI, l’enjeu est d’engager ce chantier sans qu’il concurrence les priorités immédiates. Par où commencer lorsque les usages cryptographiques sont peu documentés ? Quels systèmes migrer en premier ? Comment intégrer les exigences post-quantiques dans les contrats et le choix des fournisseurs ?
Pour Cyberlift, la transition post-quantique se prépare d’abord par la gestion des risques. Nous accompagnons nos clients dans le recensement des cas d’usage métier et des usages cryptographiques, l’analyse d’impact pour identifier les données et systèmes prioritaires, puis la construction d’une feuille de route de migration qui renforce la crypto-agilité des systèmes et s’articule avec les priorités de sécurité immédiates
Les principaux défis
Les Assises 2026 confirment que l’IA redéfinit à la fois le périmètre à protéger et les moyens à engager. Les organisations doivent désormais sécuriser des agents et des développements qui se multiplient hors des circuits maîtrisés, absorber un flux de menaces et de vulnérabilités qui s’accélère, et anticiper dès maintenant la transition post-quantique.
Ces chantiers partagent un point de départ commun : savoir ce qui est réellement déployé, qu’il s’agisse d’agents IA, d’outils développés par les métiers ou d’usages cryptographiques. Sur cette base, les organisations peuvent prioriser leurs actions selon leurs risques, automatiser là où les gains sont mesurables et inscrire ces transformations dans leur gouvernance.
Cyberlift accompagne dès aujourd’hui ses clients sur la cartographie, la gouvernance et l’automatisation, trois leviers pour se préparer aux changements de 2027, année de passage à l’échelle.
Sources : CrowdStrike, Thales